
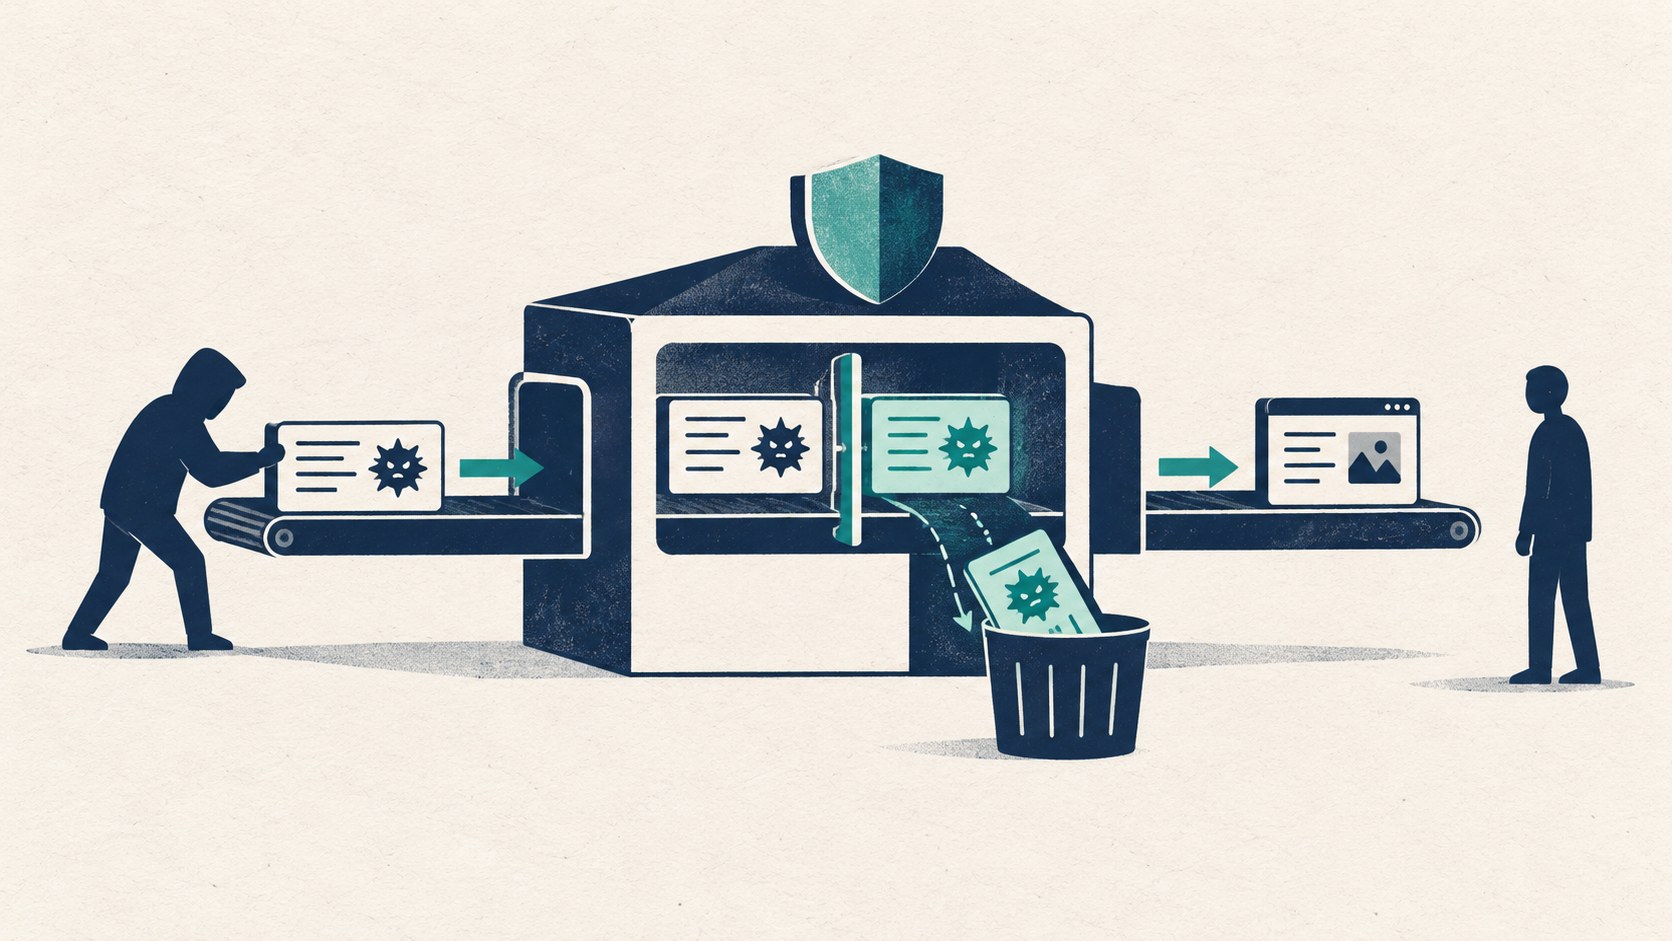
Cloudflare于10月21日在官方博客宣布,为其Web应用防火墙Cloudflare WAF新增完整事务检测和响应规则。前者将每个HTTP请求与对应响应结合评估,识别漏洞利用迹象;后者可以在源站响应到达请求者之前将其阻断。两项能力已向所有Cloudflare客户正式开放,包括Free套餐用户。
这次变化把检测依据从传入请求扩展到了应用处理后的结果。Cloudflare举例说,同样是可疑输入,随后返回敏感信息,与随后被拒绝或返回错误,代表着不同情况。联合检查请求与响应,既关注请求是否看起来恶意,也关注应用处理请求后究竟发生了什么。
请求检查仍然保留其作用。博客介绍,Cloudflare WAF原有的托管规则、自定义规则和速率限制在请求层面工作,用于阻止漏洞利用或不需要的流量到达源站。自定义规则可使用IP地址、URL路径、请求头和请求体等参数;新增能力则让客户能够组合请求与响应属性,制定自己的策略,也可以使用Cloudflare托管防护。
首批使用这项能力的托管防护针对近期披露的php2shell漏洞。检测结果可在Security Analytics中查看,为调查提供支持。Cloudflare将此次扩展的背景归于漏洞发现和利用方式的变化:前沿模型正在发现广泛使用软件中的深层漏洞,而扫描漏洞的AI智能体可以根据反馈调整攻击载荷,并串联利用漏洞、凭据和权限。应用响应既可能暴露攻击是否奏效,也可能给攻击者提供继续深入的信息。
原始来源:Introducing full transaction detection for Cloudflare WAF