
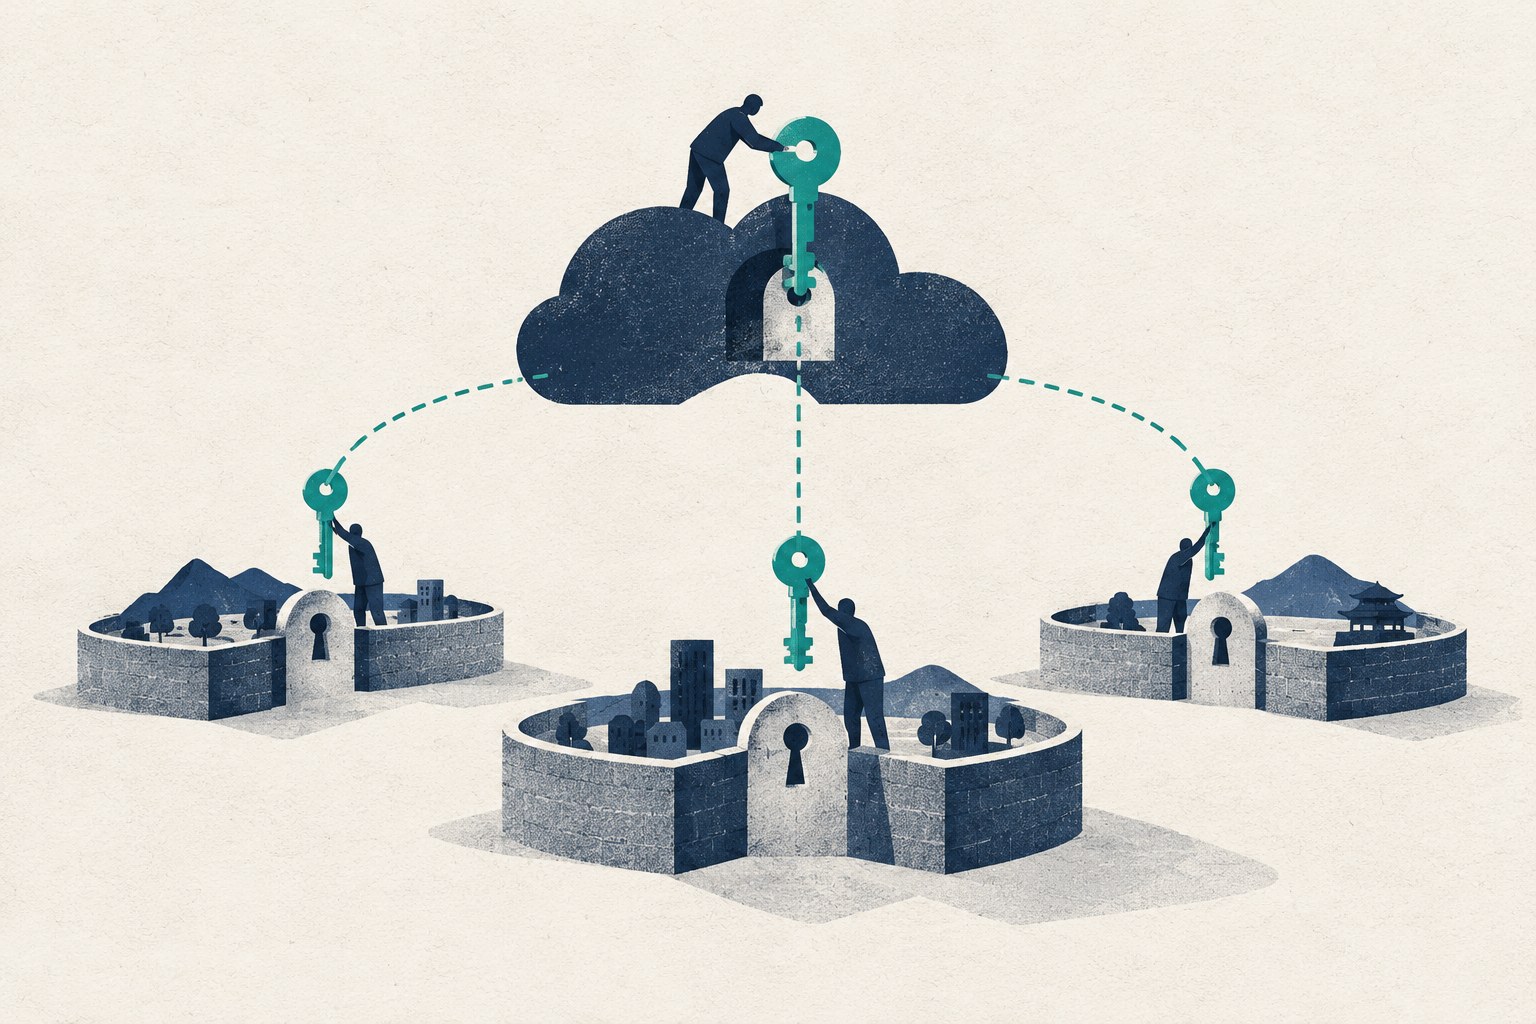
Cloudflare在10月23日的官方博客中宣布,面向其数据本地化套件(DLS)的PQ GeoKey Manager进入封闭测试。这项后量子地域密钥管理服务旨在确保客户的解密密钥只能在所选地理区域内被访问,正式可用(GA)时间计划为2027年第一季度。
地域限制通过对密钥进行封装来落实:每个解密密钥经过封装后,只有位于获准区域内的Cloudflare服务器才能将其解开。这里限制的是密钥的访问和解封地点,而不是简单地把客户数据固定存放在某一台服务器上。
Cloudflare解释,其全球网络为了实现高可用,需要在多台服务器之间复制客户数据;与此同时,一些数据主权法规要求特定类型的数据只能在指定区域内处理。因此,公司需要通过端到端加密,确保只有区域内的服务器能够访问明文。PQ GeoKey Manager正是其数据主权方案的一部分。
这套产品已有两轮演进。2017年的GeoKey Manager允许客户控制私有TLS密钥可在Cloudflare网络的哪些地点解封。例如,客户可以选择只在印度解封私钥,使每次客户请求的TLS签名都在其印度网络中完成,而非遍布全球网络。
2022年,GeoKey Manager引入密文策略属性基加密(ABE),把地理要求表达为国家或区域等属性,而不再将加密密钥绑定到固定的一组数据中心。符合条件的新授权服务器可以获得相应的解密能力,无须重新封装每一把客户密钥。
此次后量子转型针对的是另一类长期风险。Cloudflare指出,政府、金融、医疗及国防组织处理的数据可能持续敏感数年乃至数十年;攻击者可以先保存使用传统公钥密码学保护的密文,等未来量子计算机具备破解能力后再解密。新产品将抵御这类“先收集、后解密”威胁与地域密钥限制结合,目前仍处于封闭测试阶段。
原始来源:Bringing post-quantum cryptography to geographically fenced key management