谷歌拟于2027年初在美加推行金融广告资质核验
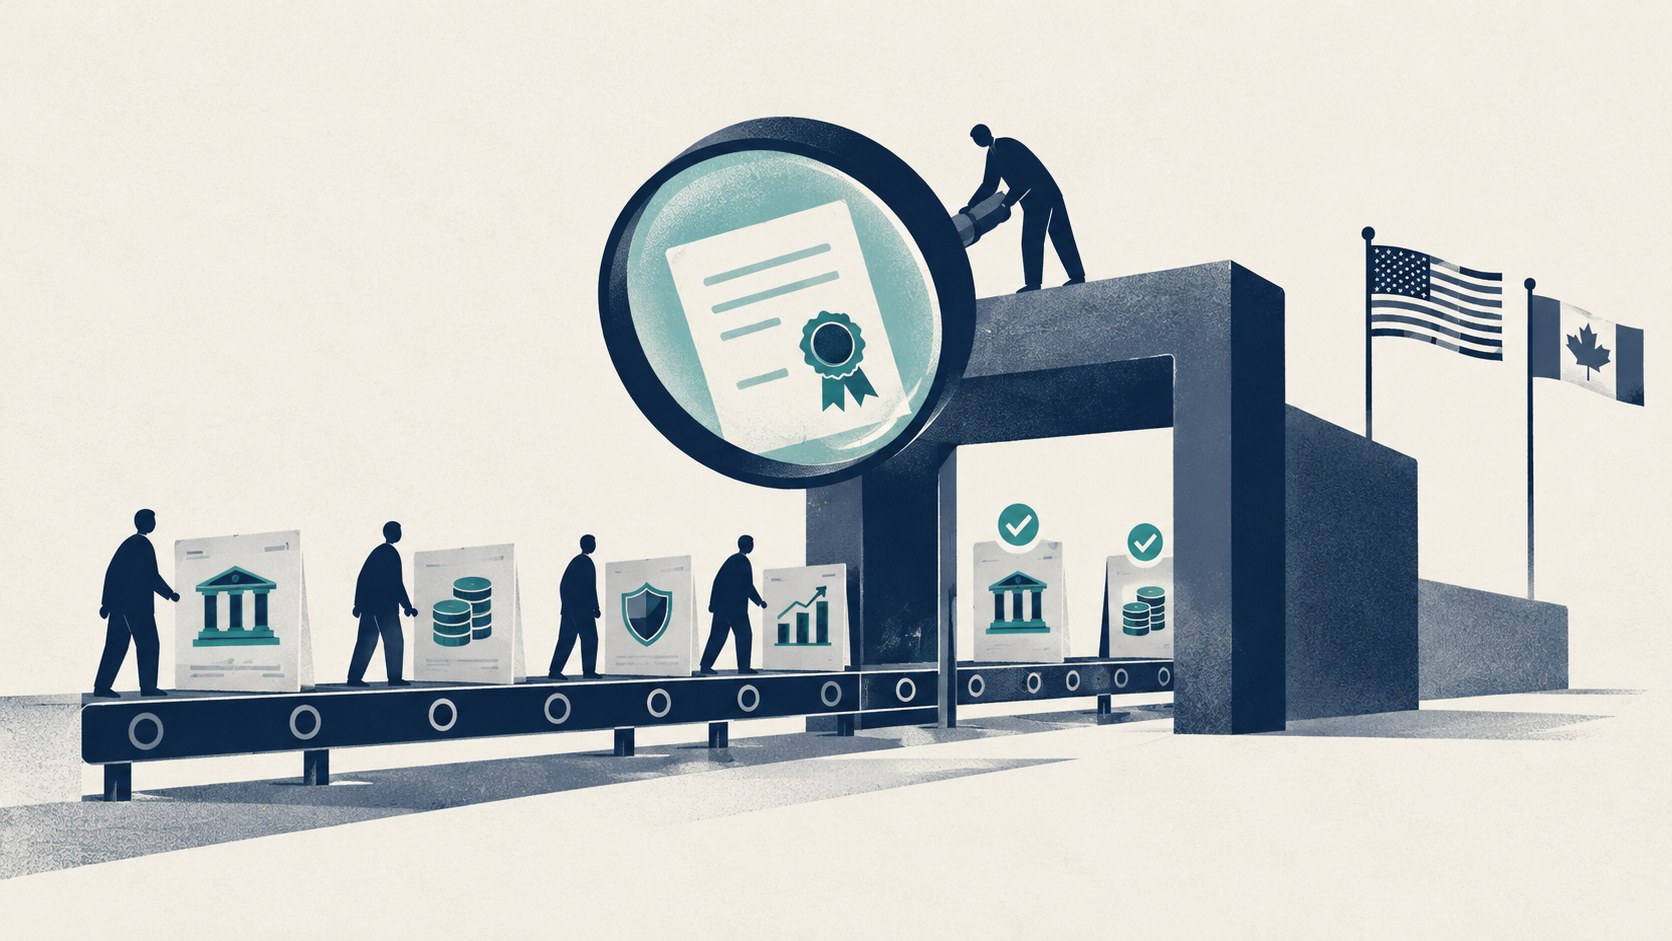
谷歌10月20日在官方博客宣布,计划于2027年初将“金融服务验证”扩展至美国和加拿大。新要求将在现有广告主身份验证之外增加金融资质检查:广告主投放某些金融广告前,必须证明已获得相关监管机构或认可注册名录的授权。 这项变化核查的不只是“谁在投广告”,还包括“是否具备相应金融业务资质”。谷歌称,额外检查旨在防范品牌冒充,阻止不法行为者通过广告接触用户。
 观澜日知观世界|涨认知|见未来
理解变化,发现价值AI · 科技 · 金融 · 开源
AI、科技与开源,每天值得读的新进展
11月14日谷歌10月20日在官方博客宣布,计划于2027年初将“金融服务验证”扩展至美国和加拿大。新要求将在现有广告主身份验证之外增加金融资质检查:广告主投放某些金融广告前,必须证明已获得相关监管机构或认可注册名录的授权。 这项变化核查的不只是“谁在投广告”,还包括“是否具备相应金融业务资质”。谷歌称,额外检查旨在防范品牌冒充,阻止不法行为者通过广告接触用户。
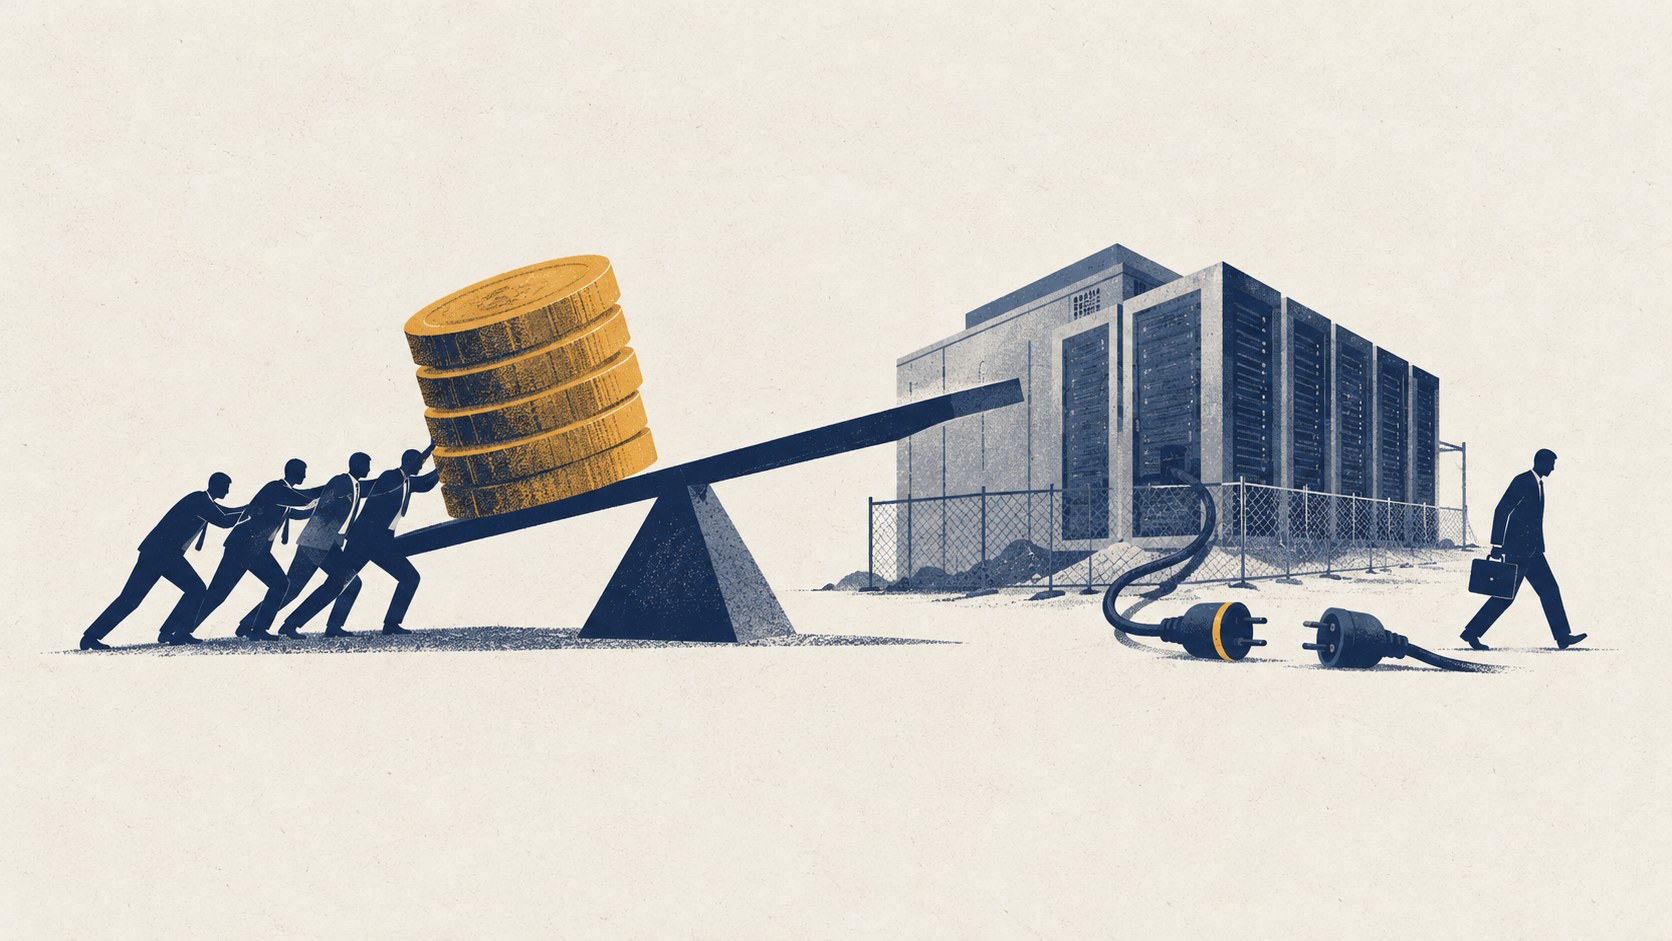
英国云计算公司Nscale的上市估值预期和数据中心建设同时遇到阻力。华尔街见闻10月19日援引彭博报道,Nscale此前寻求以约300亿美元估值上市,但已有一批投资者表示,160亿至190亿美元的估值更可能获得买家认可。这是投资者对拟上市估值的反馈,并非已经完成的融资或上市定价。 另一项变化发生在英国埃塞克斯郡洛顿的数据中心园区。
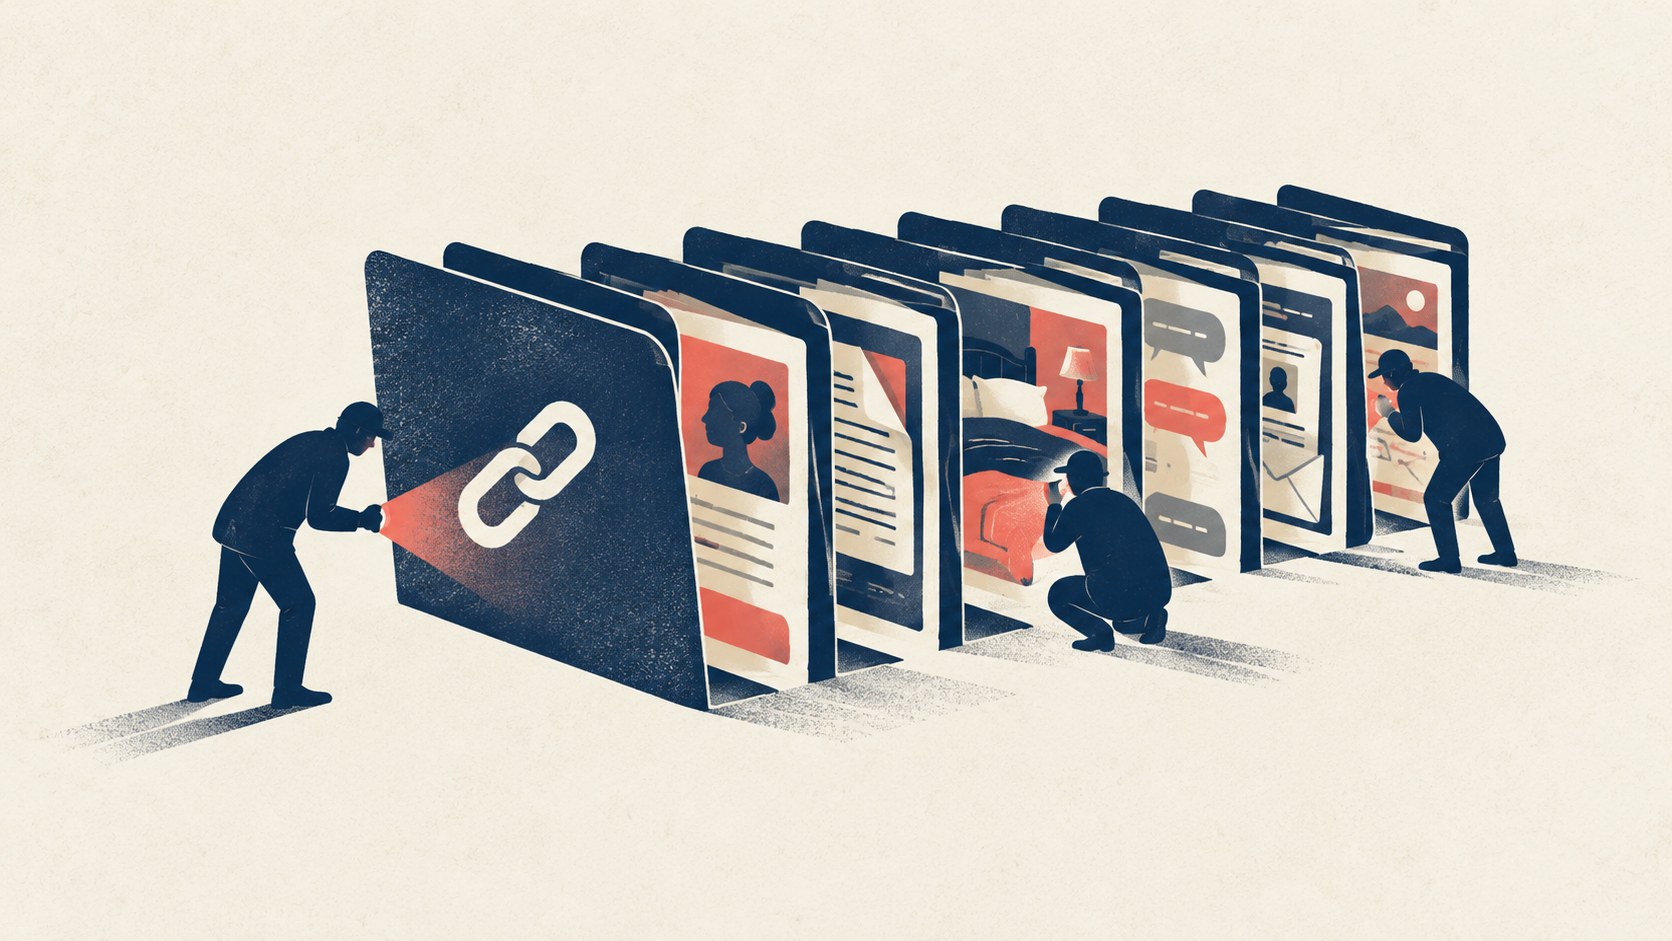
Meta的通用AI智能体Muse被曝在用户通过网页链接分享对话时,可能暴露敏感信息。Ars Technica于2026年10月20日报道,安全公司Claroc的研究人员称,他们能够枚举出6800个Muse用户创建的对话分享链接。 研究人员打开了其中数百个链接,发现一些明显不打算公开的信息。这里的6800指被枚举出的分享链接数量,并不代表研究人员已逐一检查全部链接,也不代表这些链接全部包含敏感内容。
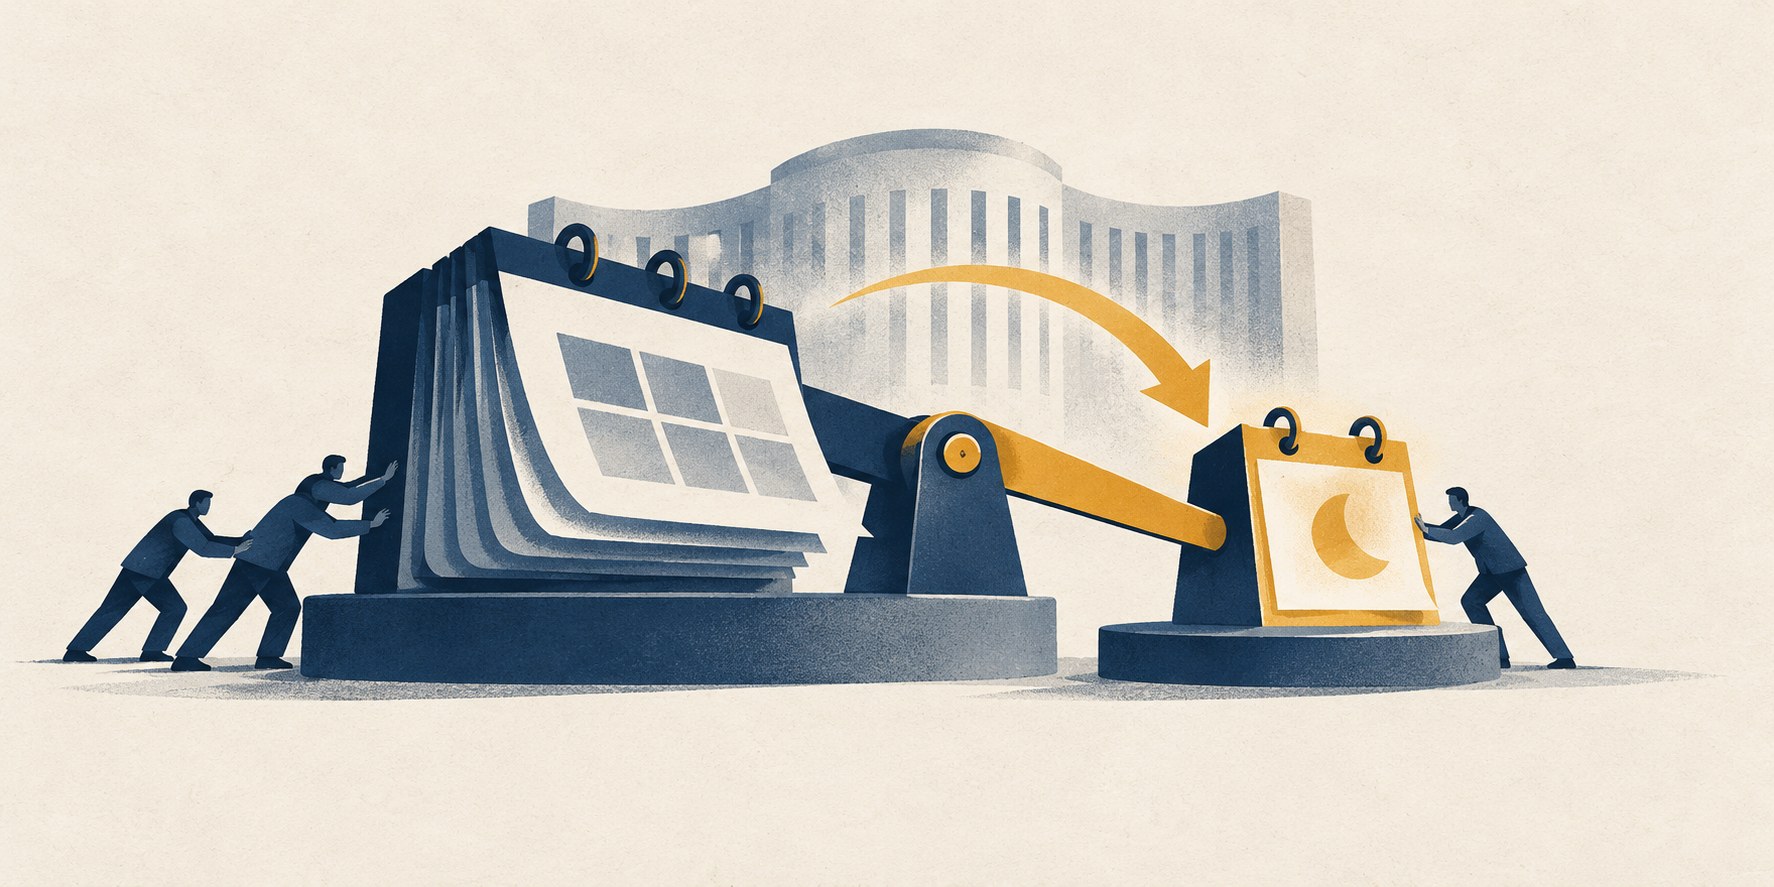
中国人民银行拟调整主要政策利率的期限。华尔街见闻10月20日报道,行长潘功胜在10月19日举行的2026金融街论坛年会开幕式上表示,央行将研究择机把公开市场主要操作品种的期限切换为隔夜,公开市场隔夜回购利率将相应成为主要政策利率。这是拟推进的改革安排,并非已经完成切换。 这次变化的重点是政策利率以什么期限为“锚”。2024年,央行明确7天期逆回购操作利率为主要政策利率。
据IT之家10月20日报道,DeepSeek宣布将内部推理框架DeepInfer全面开源,并同步开源生产级Token编解码组件deepseek-recipe。此前,DeepSeek已开源一系列大模型、TileLang编译工具及推理算子库,此次开放的重点转向模型服务的部署与运行。 DeepSeek官方表示,模型本身划定能力边界,而以合理成本提供超大规模模型服务,还取决于推理框架。
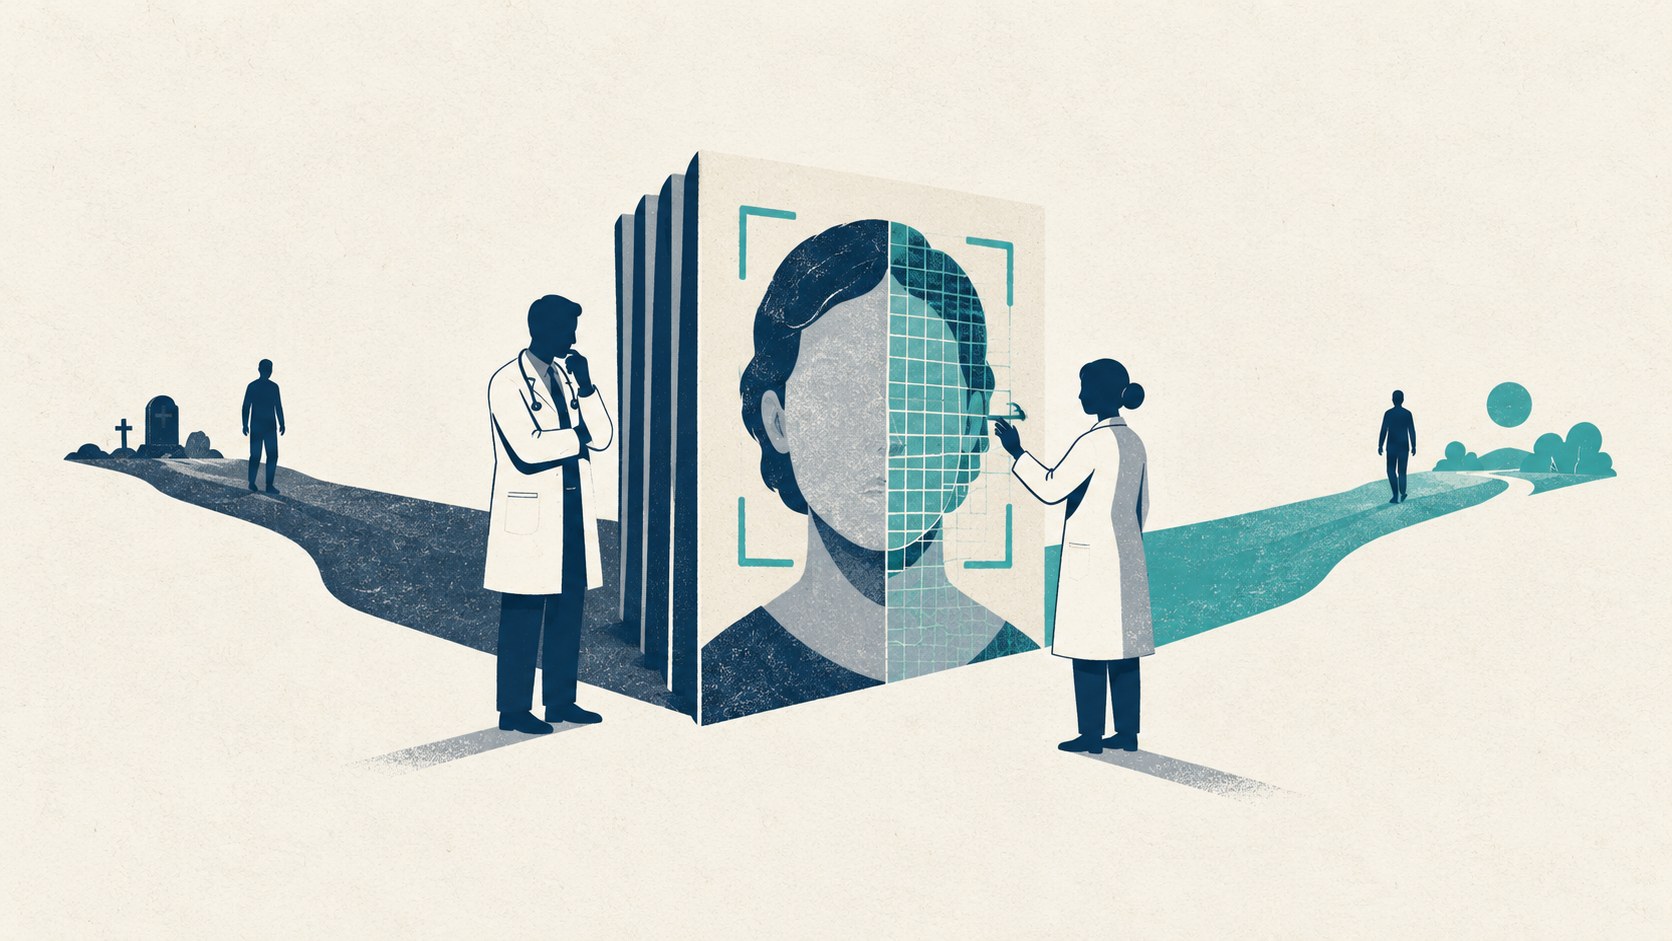
一张面部照片能否为癌症患者的生存评估增加信息?据IT之家10月20日援引彭博社报道,研究人员开发了一款人工智能模型,可以估算年龄,并针对癌症患者生成风险评分。这项研究已发表于《柳叶刀·数字健康》,团队希望它能为医生制定治疗方案提供参考。 研究团队使用超过4000万张人脸图像,以及3万多名癌症患者的照片完成模型训练,其中不少患者已经离世。研究显示,风险评分最高的患者更有可能在90天内死亡。
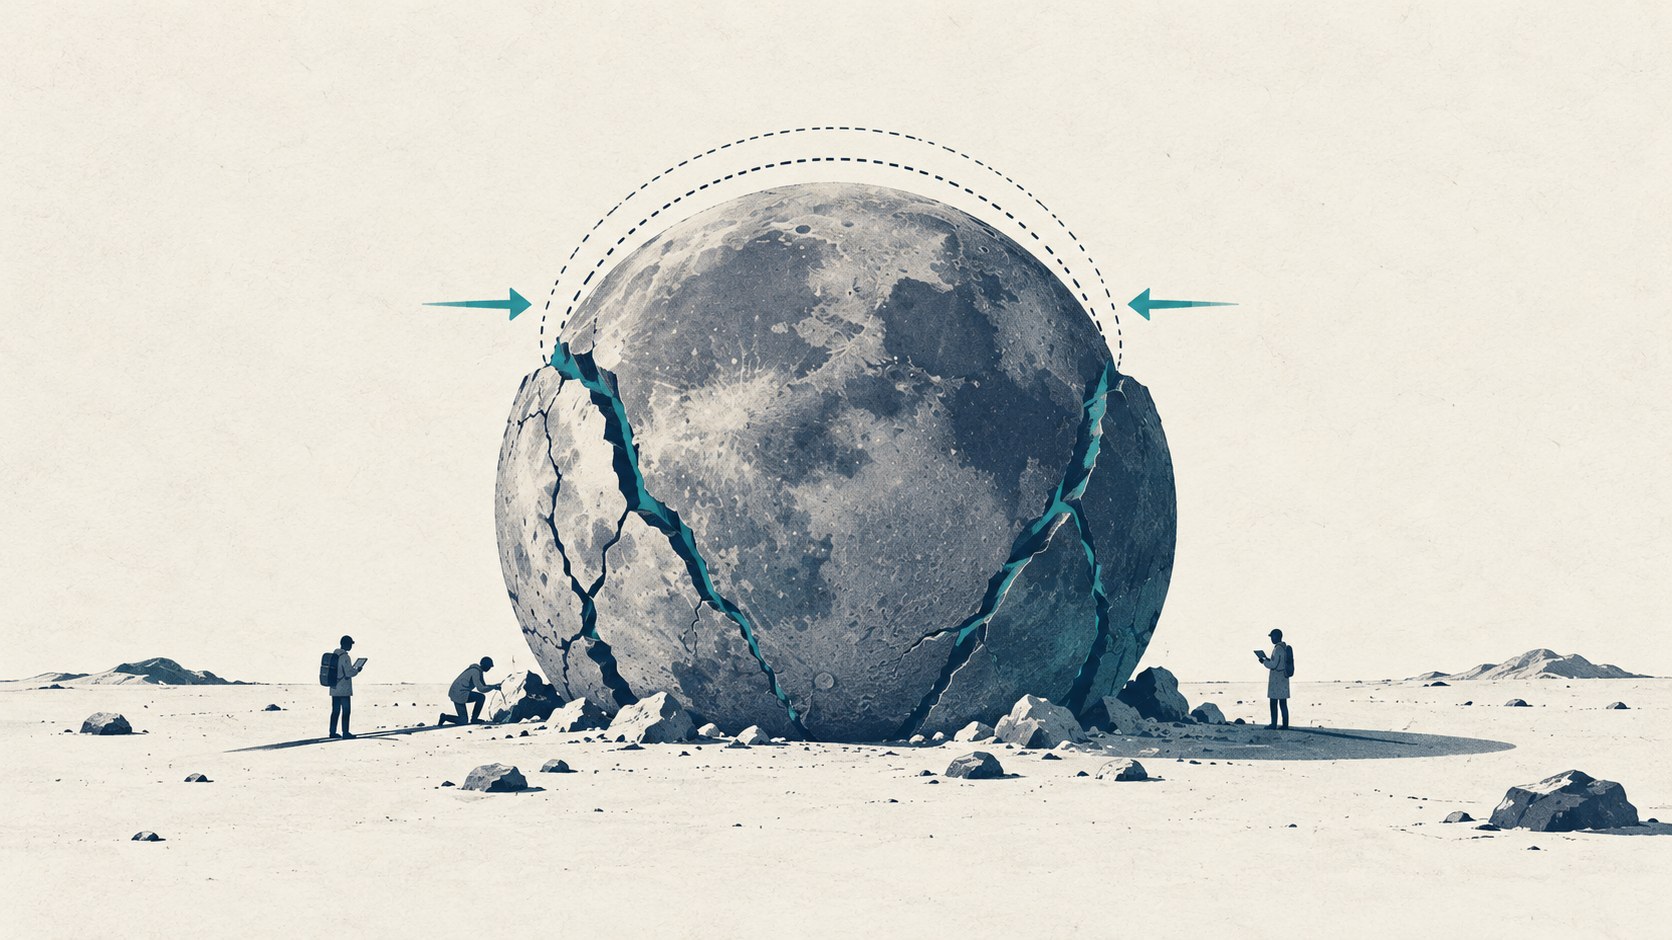
月球缩小了多少?据IT之家10月20日报道,一项新研究通过分析月表超过1万处年轻断层,估算月球在过去4亿至8亿年间半径缩短了约45米。这个数字描述的是漫长地质时期内的半径变化,而非近期或每年的收缩量。 研究使用了月球勘测轨道飞行器相机(LROC)拍摄的影像。研究人员绘制的月球断层全球地图,包含超过8900条叶状陡坡和超过2000条小型月海脊。
韩国数据中心公司Elice上市首日破发,盘中最低较发行价下跌32%。据华尔街见闻10月20日报道,该公司以发行价区间上限90,500韩元定价,募资2010亿韩元,约合1.51亿美元,是Kosdaq年内规模最大的IPO。 发行阶段的认购热度并未延续到上市交易。韩国散户投入约10.3万亿韩元认购资金,散户超额认购超过400倍。
谷歌在10月19日的官方博客中宣布,Gemini Notebook为幻灯片(Slide Decks)和视频概览(Video Overviews)增加共创能力。用户不必从初始提示直接跳到最终成品,而可以基于自己的来源资料,在生成过程中确认主题、调整内容,并指导视觉风格和呈现格式。 具体流程从聊天开始:用户要求制作幻灯片或视频概览后,Gemini Notebook会根据来源资料提出建议纳入的主题。
据IT之家10月20日报道,国家互联网应急中心当日公布调查报告,披露近期中国多个省份多次发生用户访问请求异常跳转至博彩网站的事件。报告指出,攻击者利用中国境外自治域AS 402425,通过宣告虚假路由、篡改DNS解析数据等手段实施攻击。 这次攻击先从路由劫持入手。